Pesquisar este blog

Mostrando postagens com marcador hacker. Mostrar todas as postagens

sexta-feira, 23 de novembro de 2018

Saiba como perceber se seus dados estão sendo roubados por hackers

Roubo de dados pode acontecer quando menos imaginamos, e por isso é importante se proteger. Nesse texto nós ensinamos você a perceber um ataque hacker, e como proceder se isso acontecer


Na internet, existem pessoas de todos os tipos, incluindo aquelas que estão por ali procurando uma brecha para roubar informações, desde detalhes da vida pessoal a dados bancários ou senhas de rede sociais. E isso pode acontecer não apenas com famosos ou personalidades importantes, mas sim com qualquer um de nós.

Todos nós podemos ter as redes sociais invadidas por hackers. Mas você sabe como perceber que sua conta foi invadida? Nesse artigo, nós te explicamos como saber se os dados de seu Facebook, Twitter, Gmail e até mesmo sua conta na Steam estão sendo visualizados por outras pessoas.

Gmail
O Gmail possui uma ótima ferramenta que lhe mostra em tempo real tudo o que está acontecendo com sua conta. Se você suspeita que há mais alguém usando, você pode checar tudo o que aconteceu acessando a sessão “Última atividade da conta”.

Você pode acessar esse relatório indo até o canto inferior da página de seus e-mails, e depois clicar em “Detalhes”. Confira a janela que irá aparecer para você:
Gmail fornece todos os dados sobre logins realizados anteriormente

Se não reconhecer os dispositivos ou endereços de IP que estão na lista (vale a pena também verificar o local onde foi feito o login), você pode clicar no botão “Sair de todas as outras as sessões da Web do Gmail”. Logo depois de comandar isso, todos os dispositivos que estão com seu login e senha serão desconectados.

Também vale a pena você acessar o painel de segurança do Google, e fazer a verificação de segurança. Nessa página, você pode conferir em quais lugares sua conta foi logada, assim como quais aplicativos possuem seus dados. Não reconheceu nenhum deles? Basta remover o acesso.

É relevante verificar sua lixeira de e-mails, para ver se nenhuma mensagem importante foi transferida para lá. Alguns hackers costumam não apenas roubar dados, mas também apagá-los.

Se encontrar alguma atividade suspeita, troque sua senha.

Microsoft Outlook
O serviço de e-mail da empresa do Bill Gates também possui uma página que mostra toda a atividade de conta, semelhante ao que citamos acima. Você precisa acessar a Atividade Recente de sua conta. Se já estiver logado, uma lista de onde os últimos logins foram feitos serão exibidos automaticamente. Veja a tela:
Microsoft não é tão precisa, mas também fornece relatório sobre acessos

Se verificar alguma atividade suspeita, vale a pena você trocar sua senha. A Microsoft ainda não mostra quais aplicativos possuem acesso aos seus dados, e muito menos quais navegadores ou dispositivos foram usados. Mas só ter acesso a isso já dá para ter noção se está havendo algo errado ou não.

Yahoo
Assim como Google e Microsoft, o Yahoo também fornece aos usuários as informações sobre quais dispositivos foram conectados, e até mesmo o endereço de IP dos dispositivos de onde os últimos logins foram realizados. Para visualizar esse relatório, acesse “Atividade da Conta“.

Se você quiser saber mais sobre os dispositivos conectados, basta clicar no ícone do aparelho. Você verá o endereço IP deles, assim como qual horário login foi feito, e a localização dele também. Os dados são válidos para os últimos 30 dias. Yahoo possui fácil interface que exibe logins anteriores. Fonte: Motherboard

O Yahoo também possui uma página que ajuda os usuários a identificar sites, solicitações, e comunicações legítimas do Yahoo. Isso é útil para a identificação de páginas e sites falsos, além de servir como mais uma ferramenta de segurança.

Muitos hackers também colocam na internet páginas semelhantes com as oficiais para conseguir dados como RG, CPF, e até mesmo dados bancários.

Percebeu algo que não é normal em sua lista de atividades recentes? Troque sua senha imediatamente.

Facebook
Também há como saber quais dispositivos estão conectados em sua conta na rede social criada por Mark Zuckerberg, acessando uma lista semelhante aos que citamos acima. Se você está desconfiado de alguma coisa, acesse a página de segurança e login do Facebook, e assim pode ver quantos e quais aparelhos estão com seus dados.

Perceba que, ao passar a seta do mouse sobre o ícone do aparelho, o endereço IP aparecerá. Se não reconhecer o dispositivo que está com seu login e senha, você pode clicar nos 3 pontinhos que estão no canto esquerdo da página e dar um comando para que a conta seja deslogada. Facebook permite controle total de conta com ferramenta de segurança

Também é válido você deixar a opção “Receber alertas sobre logins não reconhecidos” ativada, pois assim o Facebook sempre avisará se alguém acessar sua conta de um dispositivo ou navegador que você não costuma usar.

Outra coisa que não deve ser deixada de lado é verificar quais aplicativos do Facebook possuem autorização para ter acesso a seus dados, e se encontrar algo suspeito, basta remover. Para eliminar de vez qualquer ameaça, mude sua senha. Isso fará com que um possível hacker não tenha mais acesso a conta.

Twitter
Infelizmente, não tem como saber detalhes o endereço IP dos dispositivos que estão conectados com sua conta no Twitter, e por esse motivo, os hackers podem agir com mais “tranquilidade”. Mas se estiver preocupado, basta acessar a página de configurações de seu microblog.
Twitter deixa a desejar, mas também exibe logins anteriores

Na sessão “Aplicativos e dispositivos”, você pode conferir não apenas quais aparelhos estão conectados com sua conta, mas também os aplicativos que possuem seus dados. Se perceber um aplicativo/dispositivo que você não reconhece, basta revogar o acesso.

E a regra também segue para o Twitter: se ver algo de errado, mude sua senha no mesmo momento.

Instagram
A rede social de fotos também possui um recurso que possibilita a visualização de logins anteriores, mas é bastante limitado, assim como o do Twitter. É exibido apenas a data e hora dos acessos, sem uma localização precisa ou endereço IP. São realmente poucas informações, mas você pode acessá-las rapidamente. Veja como a página será exibida no navegador:Instagram mostra apenas data e hora do acesso, por isso é preciso achar em qual dia você não fez login

Se preferir usar o aplicativo para dispositivos móveis, basta acessar o menu de configurações, e na sessão “Privacidade e segurança”, clicar em “Dados da conta”. Em seguida, basta ir até o fim da página e selecionar “Exibir tudo”, em atividades e logins.

Não precisamos falar novamente, mas vale a pena ressaltar: se viu um login suspeito – embora seja bem difícil perceber diante da falta de dados – mude sua senha imediatamente.

Steam
Uma das plataformas de jogos mais usadas no mundo, a Steam também não permite que você saiba quais dispositivos ou endereços IP estão conectados com sua conta. Mas a regra é a mesma do que a usada para o Instagram: se viu algo suspeito, acesse a página de segurança. 

Para agir sobre um possível ataque de hackers, você deve rolar até a sessão “Segurança da conta”, e depois clicar em “Gerenciar Steam Guard”. Depois, basta ir novamente até o fim da página, e clicar em “Desautorizar todos os outros dispositivos”. Confira: Steam não informa logins anteriores, mas permite fácil logout

Essa ação forçará qualquer dispositivo a sair de sua conta, e assim impedir o uso. Logo após fazer isso, sugerimos que você mude sua senha. Todas essas dicas são ótimas para combater os diversos hackers, mas há algo que pode ser feito para que seus dados fiquem seguros na internet.

Todo cuidado com hackers é pouco
As opções que demos acima para saber sobre possíveis acessos de terceiros são realmente ótimas, mas vale a pena nós se preocuparmos com nossos dados não apenas depois de eles caírem nas mãos dos hackers. É importante escolher uma senha forte (a mistura de letras e números é um dos meios), assim como manter sigilo, independente da rede social.É importante se preocupar antes mesmo dos ataques acontecerem

Também é ideal nós ficarmos atentos para todo e qualquer site suspeito, assim como realizar compras apenas em sites oficiais. Uma dica muito relevante é observar se a página possui um cadeado próximo do endereço da página, pois assim podemos navegar tranquilamente. A internet pode ser usada para o bem, mas não podemos esquecer que para o mal também.

segunda-feira, 3 de julho de 2017

Milhões de teclados sem fio podem permitir que hackers vejam o que você está digitando


Uma nova falha descoberta em vários modelos de teclados sem fio permite que hackers tomem controle do dispositivo e gravem secretamente o que você digitar. A falha é chamada de KeySniffer e ela está espalhada em milhões de teclados sem fio.

Segundo pesquisadores da empresa de segurança Bastille, a vulnerabilidade KeySniffer afeta teclados sem fio que usam um protocolo menos seguro de comunicação via rádio. Os teclados afetados são de diferentes fabricantes e usam um chip receptor, que não é Bluetooth. Esses chips são mais baratos que opções Bluetooth, porém não recebem atualização de segurança do protocolo. E isso é um problema.


Após o pesquisador Marc Newsling usar engenharia reversa nesses teclados, ele reparou que as informações transmitidas não estavam criptografadas. Isso significa que alguém a alguns metros de distância e com um dongle de rádio (que você pode comprar em qualquer loja de informática) pode ver tudo que for digitado, incluindo senhas, números de cartão de crédito e termos esquisitos de busca em sites pornô.

Embora a KeySniffer não seja a primeira vulnerabilidade em dispositivos móveis descoberta, ela é certamente uma das maiores. Uma que ficou famosa foi a KeySweeper, que afetava especificamente alguns teclados da Microsoft e que tinham criptografia fraca. Abaixo, como a vulnerabilidade funciona:

A Bastille diz que espera que hacks como o KeySweeper, descobertos no ano passado, sirvam como alerta para quem compra teclados que não são Bluetooth.

Sobre os teclados afetados pela vulnerabilidade KeySniffer, abaixo você pode ver algumas das marcas afetadas:
Anker
EagleTec
General Electric
Hewlett-Packard
Insignia
Kensington
Radio Shack
Toshiba

A Bastille, que já tinha descoberto uma outra falha em dispositivos em fevereiro, criou um website para a nova versão da ameaça KeySweeper. Lá você pode saber quais vulnerabilidades afetam cada modelo de teclado.

Infelizmente, não há forma de adicionar camadas de segurança a esses teclados, então você deverá trocar seu dispositivo por um mais seguro. Você pode ir para um com fio ou tentar a sorte com um sem fio e tecnologia Bluetooth.

sexta-feira, 19 de maio de 2017

Descubra se suas informações já foram vazadas em um ataque hacker

Quase todos os dias surgem relatos de que um grande serviço online foi hackeado. Não é surpresa: quanto maior seu banco de dados de usuários, mais interessante ele se torna para o cibercrime. Então a busca por uma vulnerabilidade é constante em grandes sites, e às vezes elas são encontradas, para desespero das empresas.


O fato é que um banco gigante de e-mails já é interessante por si só. Esta informação pode ser vendida e usada para distribuir spam ou, pior, para prática de phishing. Se você não sabe, o phishing é uma prática em que você recebe um e-mail se passando por uma empresa com o objetivo de roubar sua senha de algum serviço; alguns deles conseguem ser bem convincentes. Se o e-mail vier acompanhado de senhas e informações de cartões de crédito, o cibercriminoso pode ganhar ainda mais.

Mas a questão é: você sabe se já foi vítima de um destes ataques? Muitas vezes, as informações roubadas nem sequer sabem que seus dados estão circulando nas mãos do cibercrime. As empresas normalmente alertam seus usuários quando estes foram vítimas de vazamentos, mas isso pode não acontecer em todos os casos.

Existem ferramentas que permitem descobrir se o seu e-mail está circulando na internet após ser roubado de algum banco de dados online. Mais especificamente, um serviço chamado “Have I Been Pwned?”, que monitora quando algum cibercriminoso publica um banco de dados roubado abertamente na internet (a prática é conhecida como “dump”). O site concentra estas informações, de uma forma que você pode pesquisar pelo seu e-mail e descobrir se já foi vítima de algum destes vazamentos.

Veja como fazer:

1. Entre no site
O endereço é haveibeenpwned.com

2. Procure pelo seu endereço de e-mail
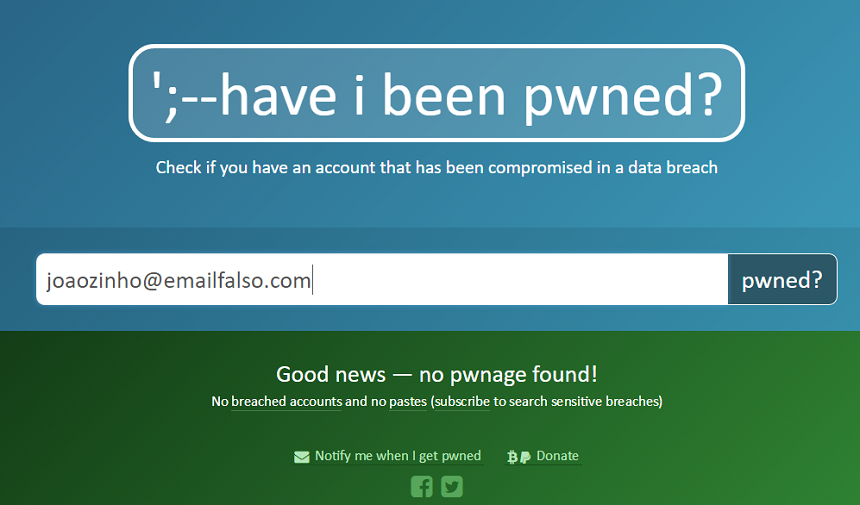
Basta digitar um endereço e pressionar o botão "pwned?"


3. Se você nunca foi vítima, você verá esta imagem abaixo

A mensagem “Good News – no pwnage found!” representa boas notícias. Fique feliz.

4. Se você já foi vítima, você verá a imagem abaixo

O site entrará em detalhes sobre quais vazamentos de dados te afetaram. No meu caso, o site de financiamento coletivo contínuo Patreon foi hackeado, e meu e-mail estava no meio dos dados roubados. O Patreon me informou da ocorrência.

No entanto, houve um segundo caso, e esse é mais misterioso, de uma empresa chamada MBS, da qual eu nunca fui usuário. A companhia sofreu um vazamento enorme de dados, e o meu e-mail estava ali no meio. Curiosamente, a empresa também não avisou as vítimas nem revelou como obteve estas informações.

O que fazer?

Uma vez que você já foi afetado, não há muito a ser feito, infelizmente. Troque a senha de todos os serviços nos quais você se cadastrou usando o e-mail afetado, de preferência para uma senha bem longa, alternando letras maiúsculas e minúsculas, números e símbolos formando, de preferência sem formar uma sequência lógica de caracteres. Se possível, ative a verificação em duas etapas em todos os serviços em que estava cadastrado com aquele endereço de e-mail.

quinta-feira, 27 de dezembro de 2012

Segurança: Confira se um link é seguro antes de clicá-lo

Nem mesmo o melhor software de segurança poderá protegê-lo da dor de cabeça que você terá se clicar em um link malicioso. Eles chegam disfarçados como links para vídeos engraçados, notícias chocantes, promoções imperdíveis ou botões de “Curtir”, mas na verdade foram projetados para facilitar o roubo de informações e outros tipos de ataque ao seu computador.

Até mesmo seus amigos podem disseminar, sem querer, links maliciosos em mensagens de e-mail, recados no Facebook ou mensagens instantâneas. Muitas vezes eles nem sabem que isto está acontecendo, já que o computador pode estar agindo “por conta própria” depois que eles mesmos clicaram em um link similar. Você também encontrará estes links em propagandas na web e resultados de buscas. 

Use nossas dicas a seguir para analisar links suspeitos e identificar possíveis ameaças. Todas as soluções que mencionamos são gratuitas, e você não precisará instalar nada no computador.

Pare o cursor sobre o link
É muito comum um link “mascarar” o verdadeiro endereço de destino. Se você parar a setinha do mouse sobre ele, sem clicar, verá no rodapé da janela do navegador o endereço real para onde ele aponta. Quer um exemplo? www.cliqueparaganharipadgratis.com parece uma promoção imperdível, mas pare a setinha sobre o link e preste atenção... ele leva para o site da PCWorld! Entendeu o truque? Se você suspeita que um link leva a um lugar diferente de onde deveria, não clique!

Use um analisador de links
Um analisador de links (Link Scanner) é um site ou complemento para o navegador que, como o nome diz, analisa um link e a página para onde ele aponta para identificar se há alguma ameaça oculta. Há muitos analisadores gratuitos, mas recomendamos que você experimente o URLVoid, já que ele passa o link por vários serviços de uma só vez, como o Google, MyWOT e Norton SafeWeb, e relata os resultados rapidamente.
Fique de olho em links encurtados

O URLVoid ainda não consegue lidar corretamente com links encurtados com serviços como o Bit.ly, Ow.ly e TinyURL, então para analisá-los você deve usar uma outra ferramenta, como o Sucuri. Este serviço “expande” o link e o repassa a serviços como o Google, Norton SafeWeb e PhishTank, que o analisam em busca de ameaças e retornam o resultado. Você também pode usar o Sucuri para links não encurtados, mas o URLVoid usa mais fontes para analisar um link, e portanto tem melhores resultados.
sucuri_pcworld-360px.jpg
Sucuri: Análise de link, encurtados ou não

Copie um link do jeito certo

Serviços como o URL Void e o Sucuri exigem que você digite ou cole o link suspeito, mas como copiá-lo sem correr o risco de abrí-lo por engano? Fácil: clique com o botão direito do mouse sobre o link para abrir um menu contextual e escola a opção Copiar atalho (no Internet Explorer), Copiar Link (Firefox) ou Copiar endereço do link (Chrome). Pronto, o endereço agora está na área de transferência do Windows, e você pode colá-lo (basta digitar  Ctrl+V) com segurança em qualquer campo de texto num dos sites acima.

terça-feira, 28 de junho de 2011

Hackers e Crackers: as diferenças

Termos indicam ações bem diversas. Enquanto os Hackers usam habilidades para o bem das empresas, os crackers podem ser criminosos.

Com os acontecimentos dos últimos dias, muito foi falado sobre hackers e crackers. Mas, afinal, o que estes termos significam e quais as diferenças entre esses experts da computação?

Para entender um pouco melhor, é necessário saber o que cada um dos nomes significa. Hackers são indivíduos que elaboram e modificam softwares e hardwares de computadores, seja desenvolvendo funcionalidades novas ou adaptando as antigas. Já cracker é o termo usado para designar quem pratica a quebra (ou cracking) de um sistema de segurança.

Na prática, os dois termos servem para conotar pessoas que têm habilidades com computadores, porém, cada um dos "grupos" usa essas habilidades de formas bem diferentes. Os hackers utilizam todo o seu conhecimento para melhorar softwares de forma legal e nunca invadem um sistema com o intuito de causar danos. No entanto, os crackers têm como prática a quebra da segurança de um software e usam seu conhecimento de forma ilegal, portanto, são vistos como criminosos.

As denominações foram criadas para que leigos e, especialmente a mídia, não confundissem os dois grupos. O termo "cracker" nasceu em 1985, e foram os próprios hackers que disseminaram o nome em sua própria defesa. A ideia era que eles não fossem mais confundidos com pessoas que praticavam o roubo ou vandalismo na internet.

Contradição

Apesar dos termos serem mundialmente conhecidos, chamar alguns de “bons” e outros de “maus” não agrada a todos. O programador Vinicius Camacho, por exemplo, acredita que tanto o hacker quanto o cracker são habilidosos e podem fazer as mesmas coisas. Na opinião dele, a intenção vale mais do que o ato. “Uma pessoa pode quebrar um software, como fazem os crackers, mas não usar as informações de forma antiética. O oposto também pode acontecer: um hacker usar sua habilidade de forma mal-intencionada”, conclui.

O que isso quer dizer? Isso significa que, para ele, o termo cracker, criado para denotar um “Hacker do mal”, é bastante subjetivo. Para ele os termos mais corretos são os usados dentro da ética hacker : “White Hat” (Chapéu Branco), “Black Hat” (Chapéu Preto) e “Gray Hat” (Chapéu Cinza). Os hackers "Chapéu Branco" são pessoas interessadas em segurança e, na maioria das vezes, usam suas habilidades a favor das empresas, sendo 100% éticos em suas ações. São eles que ocupam os cargos de analista de sistema, especialista em TI ou outros empregos na área de informática. Já os hackers "Chapéu Preto" são criminosos e, normalmente, especializados em invasões maliciosas de sites. Os hackers "Chapéu Cinza" têm as intenções de um Chapéu Branco, mas suas ações são eticamente questionáveis.

Apesar dessa contradição dentro do próprio cenário de profissionais da segurança, ainda muitos programadores aceitam os termos hacker e cracker como definições corretas. Diversos Fóruns sobre programação, blogs de tecnologia, sites como Wikipedia e até dicionários conceituam os hackers como profissionais do bem e crackers como criminosos.
Fonte: http://olhardigital.uol.com.br/cache_true/produtos/digital_news/noticias/hackers_e_crackers_saiba_as_diferencas