Pesquisar este blog

Mostrando postagens com marcador spyware. Mostrar todas as postagens

sexta-feira, 23 de março de 2018

Cinco milhões de smartphones Android vieram com malware pré-instalado

Em uma denúncia das mais graves, a Check Point Mobile Security alertou para um malware presente em quase cinco milhões de smartphones Android ao redor do mundo. O RottenSys viria instalado de fábrica em dispositivos das marcas Samsung, Xiaomi, Huawei, Oppo, Vivo e Gionee, abrindo as portas do sistema de permissão do Android para utilização por hackers e outros indivíduos maliciosos.

De acordo com a empresa especializada em segurança da informação, a instalação da praga teria ocorrido após a saída dos equipamentos das fábricas originais, durante seu processo de expedição. As suspeitas recaem sobre a Tian Pai, uma empresa de logística de Hangzhou, na China, que é distribuidora oficial dos aparelhos em que o malware foi instalado, apesar de a origem da praga ainda não ter sido confirmada.

Ao ser instalado, o RottenSys permanece disfarçado como um componente do sistema chamado “Serviço de Wi-Fi”. Ele permanece inativo por alguns dias mesmo após a configuração inicial do aparelho, mas, depois, se conecta a servidores remotos e realiza o download, sem notificar o usuário, de um adware, que passa a exibir anúncios em aplicações e páginas web, muitas vezes substituindo as propagandas originais. A home do dispositivo também seria um alvo, com janelas de pop-up aparecendo eventualmente durante o uso.

Segundo a Check Point Security, a praga está circulando desde setembro de 2016, com 4,96 milhões de aparelhos infectados já detectados como comprometidos. Desde a descoberta, que aconteceu no dia 3 de março, o malware já teria rendido US$ 115 mil para os responsáveis; multiplique esse valor pelo tempo de atividade da praga e os lucros podem ultrapassar facilmente a casa dos US$ 6 milhões.

A preocupação, porém, recai sobre uma utilização maliciosa ainda maior. Como o RottenSys está entranhado no sistema operacional e tem acesso às permissões do Android, ele também pode ser usado para outras atividades, utilizando o mesmo método de download que exibe as propagandas. Em alguns casos, foram detectadas instâncias em que a praga tentou e foi bem-sucedida ao baixar aplicativos maliciosos adicionais ou launchers que alterariam o funcionamento da interface.

A presença em quase cinco milhões de aparelhos ao redor do mundo, por exemplo, poderia ser usada para a composição de redes de dispositivos zumbis para ataques de negação de serviço ou, no pior dos casos, roubo de dados. Tais possibilidades ainda não foram identificadas, mas a sugestão da Check Point Security é para que os usuários permaneçam vigilantes.

Informações sobre os responsáveis não puderam ser localizadas, nem foi possível confirmar a participação de eventuais funcionários da Tian Pai no esquema, ou se a empresa foi contaminada por algum tipo de ataque, com a inclusão do malware em seus sistemas. As fabricantes dos dispositivos infectados também não haviam falado sobre o assunto até o momento da publicação.
Como se proteger

Felizmente, mitigar o funcionamento da praga é simples. O usuário deve acessar o menu de configurações do Android e, na opção “Aplicativos”, procurar pelos seguintes itens (não se esqueça de ativar a opção “Todos os apps” no menu superior):
com.android.yellowcalendarz (每日黄历)
com.changmi.launcher (畅米桌面)
com.android.services.securewifi (系统WIFI服务)
com.system.service.zdsgt

Caso um deles esteja presente, basta clicar sobre o item e desativá-lo. Na sequência, realize a desinstalação do software e, se possível, uma limpeza com softwares de segurança para garantir que qualquer rastro de uso malicioso tenha sido apagado.

segunda-feira, 4 de dezembro de 2017

Sete dicas para melhorar o desempenho do computador

Estudo realizado pela Crucial aponta que a paciência com tecnologias lentas dura cerca de 60 segundos, sendo que 87% se refere a problemas simples, como o congelamento de tela e máquinas lentas.

Quando estamos trabalhando, a última coisa precisamos é que o computador comece a perder o desempenho. E todos estamos sujeitos a isso. Um estudo recente da Crucial aponta que a média de paciência com tecnologias lentas dura cerca de 60 segundos antes de causar irritação. Entre os principais fatores que causam esse efeito estão o congelamento da tela (47%) e máquinas lentas (40%).

Segundo Jonathan Weech, gerente sênior de linha de produtos da Crucial, qualquer um que dependa de um computador para trabalhar, em algum momento, teve que lidar com alguma dessas situações. “É um problema que muitos de nós já vivemos, mas não conseguimos resolver e nos libertar! Por isso fizemos esse estudo para juntar algumas dicas que podem ajudar a acelerar uma máquina velha ou lenta e ainda melhorar a confiabilidade, impedindo que a tecnologia atrase nossa vida”, explica Weech.

1. Instalar um SSD
Uma tecnologia lenta e desatualizada não só desperdiça tempo e dinheiro, mas pode ser incrivelmente frustrante. Ao instalar um disco de estado sólido (SSD) para substituir o disco rígido tradicional, é possível alcançar um tempo de inicialização e carregamento quase instantâneos, abrindo qualquer coisa quase imediatamente. Isso porque os SSDs não têm nenhuma parte móvel, diferente de um disco rígido tradicional.

Os SSDs também utilizam criptografia avançada, o que pode ajudar a proteger todo arquivo armazenado no computador em caso de perda acidental de dados. Uma vez habilitado você vai encontrar um jeito eficiente de reforçar a segurança de dados, o que significa que se acontecer de você perder seu notebook, por exemplo, criminosos não serão capazes de acessar informações pessoais ou confidenciais.

2. Tire o máximo de sua memória
Praticamente tudo que um computador faz, desde ligar, movimentar o mouse ou executar o QuickBooks, requer o uso da memória. Computadores velhos podem lutar para se manter, mas ao aprimorar a memória do computador é possível traze-lo de volta à sua antiga forma. Instalar memórias pode ser intimidador, mas nenhuma habilidade especifica é necessária e é simples como substituir a bateria do controle da televisão.

3. Limpe seus Cookies e Caches
Navegadores web como o Chrome tendem a manter tudo que você faz quando está online. Cookies são úteis e vão armazenar seus nomes de usuário e senhas para websites, mas isso também pode diminuir a velocidade do computador. Navegadores de internet também usam o cache para aumentar a velocidade de carregamento da página, mas esse processo é salvo no computador como um arquivo. Isso aumenta com o tempo e pode diminuir a velocidade da máquina. A melhor coisa a fazer é limpar os dados do navegador, cache e cookies regularmente para evitar a desaceleração.

4. Dispense seu bloatware
Quando compramos um computador, esperamos que ele venha com um painel limpo. No entanto, as vezes os fabricantes enchem as máquinas com softwares que podem sobrecarregar a memória. Se você encontrar um programa que nunca utilizou ou utilizaria, isso pode ser um bloatware. Eles diminuem a velocidade dos sistemas e vão consumindo espaço de armazenamento. Como qualquer outro programa, eles podem ser desinstalados no painel de controle.

5. Limite os aplicativos de inicialização
Uma das muitas razões pelas quais um computador pode demorar algum tempo para inicializar é o número de aplicações executando enquanto a máquina está ligando. Alguns são essenciais, mas programas não precisam ser abertos logo no início, como o Skype, por exemplo, que pode ser desativado utilizando o Gerenciamento de Tarefas do Windows. Lá também é possível identificar os programas configurados para abrir ao ligar a máquina e desativa-los. Em versões mais antigas do Windows é possível fazer isso via MSConfig e efetuar a alteração com a ferramenta de Configuração de Sistema.

6. Desfragmente o seu disco rígido
A maioria dos PCs e notebooks funcionam com um disco rígido mecânico, que utiliza partes giratórias para acessar os dados armazenados. A medida que esses dados são compilados, o disco rígido pode sobrecarregar e diminuir o desempenho dos computadores. Para prevenir isso, utilize a ferramenta de desfragmentação de disco do Windows para impulsionar a eficiência ao reorganizar os seus dados.

7. Scanner de vírus
É evidente, mas todos deveriam executar o programa do antivírus regularmente para procurar por vírus e outros malwares. Eles não só diminuem a velocidade, mas também levam a falhas de segurança. Assegure-se que o seu antivírus está sempre atualizado, agende escaneamentos regularmente e tenha apenas uma versão instalada, já que ter duas versões também causa lentidão.

“Não há necessidade de ter um computador que atrase o trabalho. Há diversas coisas que podem ser feitas para remediar o problema. Assim, quando a velocidade começar a diminuir, considere essas dicas dar uma nova chance à sua máquina”, completa o gerente.

segunda-feira, 18 de setembro de 2017

Atualize agora a sua cópia do CCleaner, ela pode estar cheia de malware

De acordo com sua empresa-mãe, o Avast, mais de 130 milhões de pessoas usam o programa de otimização de desempenho CCleaner. E, nesta segunda-feira (18), todas essas pessoas precisam se certificar de que instalaram a atualização mais recente disponível, porque um malware desagradável conseguiu entrar em uma das versões.

O CCleaner, da Piriform, foi comprado pelo popular desenvolvedor de antivírus Avast em julho deste ano, e, de acordo com pesquisadores da Cisco Talos, hackers conseguiram comprometer o software um mês depois. A equipe da Talos notou, em 13 de setembro, que o instalador do CCleaner v5.33 estava desencadeando seus sistemas de proteção de malware. Depois de uma inspeção, os pesquisadores descobriram que o aplicativo do CCleaner era legítimo e que tinha uma assinatura digital válida de seus criadores, mas que também continha uma carga maliciosa.

Em um post de blog publicado nesta segunda-feira, os pesquisadores da Talos compararam o malware dentro do CCLeaner ao ransomware NotPetya, que causou um caos global em junho. A carga continha uma funcionalidade de algoritmo de geração de domínio e de comando e controle, que poderia ser usada para enviar informações criptografadas sobre o computador de volta para o servidor controlado pelos hackers. Aparentemente, ela tinha a capacidade de baixar e executar outros binários por meio de uma backdoor, mas o criador do software afirma que, em sua revisão, “não detectou uma execução de carga de segundo estágio e acredita que sua ativação é altamente improvável”. Em outras palavras, as pessoas por trás do CCleaner não acham que alguma das 2,27 milhões de pessoas que baixaram e rodaram as versões 5.33.6162 do CCleaner e 1.07.3191 do CCleaner Cloud tenham sido de fato prejudicadas por esse malware.

Paul Yung, da Piriform, explica:
A essa altura, não queremos especular como o código não autorizado apareceu no CCleaner, de onde o ataque originou, por quanto tempo ele esteve sendo preparado e quem esteve por trás dele. A investigação ainda está em andamento …

Mais uma vez, gostaríamos de nos desculpar por qualquer inconveniência que esse incidente possa ter causado a nossos clientes; estamos tomando medidas detalhadas internamente para que isso não aconteça novamente e para garantir sua segurança ao usar qualquer um de nossos produtos da Piriform. Usuários da nossa versão em nuvem receberam uma atualização automática. Quanto a todos os outros usuários, se vocês ainda não o fizeram, incentivamos que atualizem seu CCleaner para a versão 5.34 ou superior, a versão mais recente está disponível para download aqui.

A equipe da Talos alega que provavelmente foi um infrator externo que conseguiu comprometer o CCleaner, ou que alguém de dentro da Piriform foi o responsável. Nenhum software malicioso foi encontrado no CCleaner 5.34, que foi lançado em 13 de setembro. O malware só esteve presente na versão lançada em 15 de agosto (que agora foi removida da página de downloads da empresa). Quem estiver usando a versão gratuita do CCleaner precisa baixar manualmente a atualização de seu programa imediatamente.

quinta-feira, 27 de julho de 2017

Confira dicas para evitar que seu WhatsApp seja espionado

Seu WhatsApp pode ser espionado, mas você pode tomar algumas medidas de segurança para evitar que isso ocorra. Não é como se alguém pudesse simplesmente invadir e começar a ler tudo o que você envia e recebe, e sim que às vezes nos descuidamos um pouco e deixamos informações sigilosas visíveis para outras pessoas.

Pode acontecer, por exemplo, de você esquecer de desativar o WhatsApp Web, e aí alguém pode acessar e ler todas as suas conversas.

Confira algumas dicas para evitar que essas coisas chatas aconteçam:

Verificação em duas etapas
Uma das medidas mais importantes de segurança em tempos atuais é a ativação da verificação em dois passos: isso garante que seja necessário mais do que saber simplesmente a sua senha para poder usar um serviço no seu nome.

Disponível para todos desde o começo do ano, o recurso serve para que qualquer tentativa de verificação do seu número de telefone no WhatsApp exija também uma senha de seis dígitos.

Para ativar o recurso, entre no WhatsApp e vá até "Configurações" > "Conta" > "Verificação em duas etapas" > "Ativar". Além da senha, a configuração vai pedir um endereço de e-mail: é importante definir um existente e que seja de fácil acesso caso você esqueça a sua senha de seis dígitos.

Encerre sessões ativas do WhatsApp Web
Caso você tenha acessado o WhatsApp Web em algum computador e não se lembra se fechou, há uma opção dentro do app no seu smartphone que te ajuda a manter as suas conversas em segurança.

Abra o WhatsApp no smartphone e vá na área reservada ao WhatsApp Web. Lá, você verá todas as sessões que estão ativas, ou seja, todos os computadores em que você entrou com o WhatsApp Web mas não fez logout.

É só tocar em "Sair de todos os computadores" e pronto, sua conta está segura.

domingo, 9 de julho de 2017

uTorrent: configure o programa para não receber anúncios

Em todo o mundo, é comum o uso de programas de torrent, principalmente do uTorrent, considerado o melhor e mais popular. Porém, foi descoberto recentemente que malwares estavam sendo espalhados pelos computadores através dos anúncios exibidos no programa.

Antes disso, em 2015 o programa foi usado pelos cibercriminosos para distribuir um software malicioso minerador de Litecoins, uma moeda semelhante ao Bitcoin, que acabava deixando a máquina do usuário bastante lenta.

Se você é usuário do uTorrent, não pensa em trocar de programa, mas quer se sentir mais seguro durante o seu uso, veja como configurar o aplicativo para que ele não exiba mais anúncios.
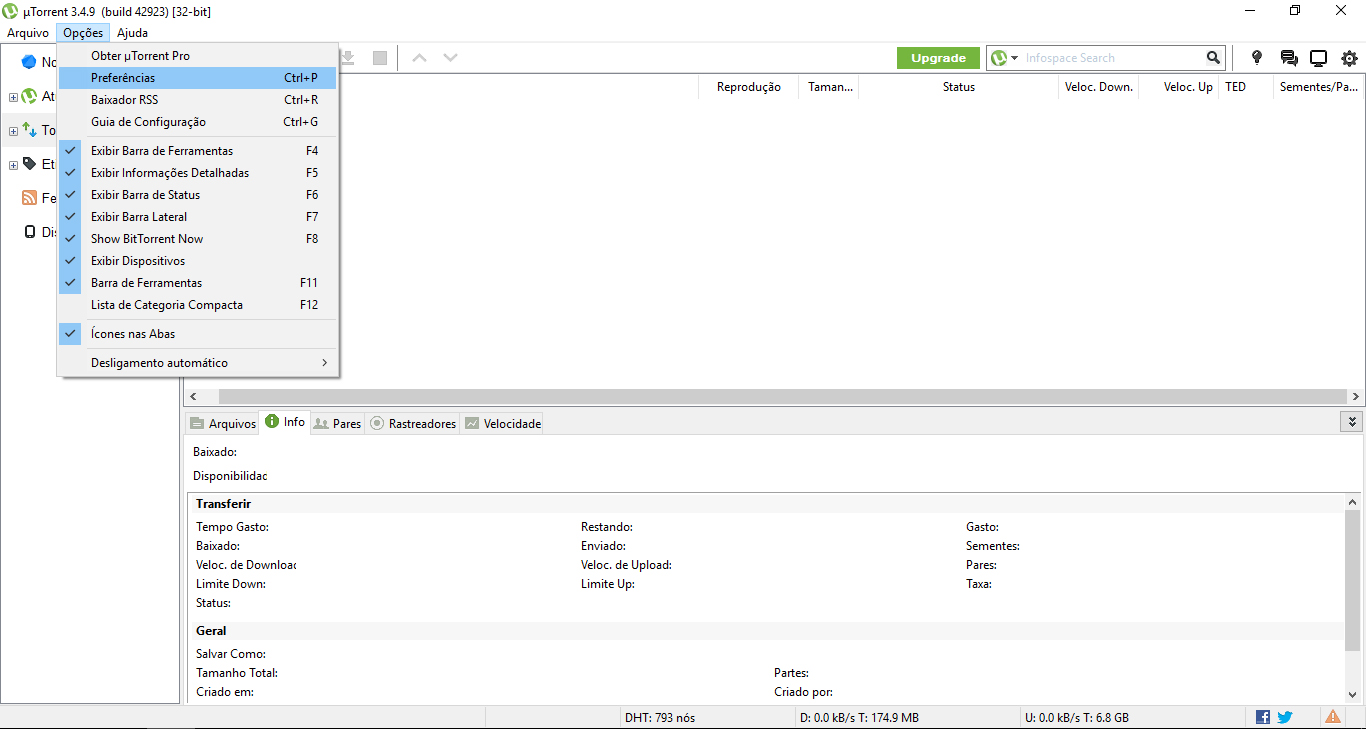
1. Com o uTorrent aberto, acesse "Opções", em seguida "Preferências".


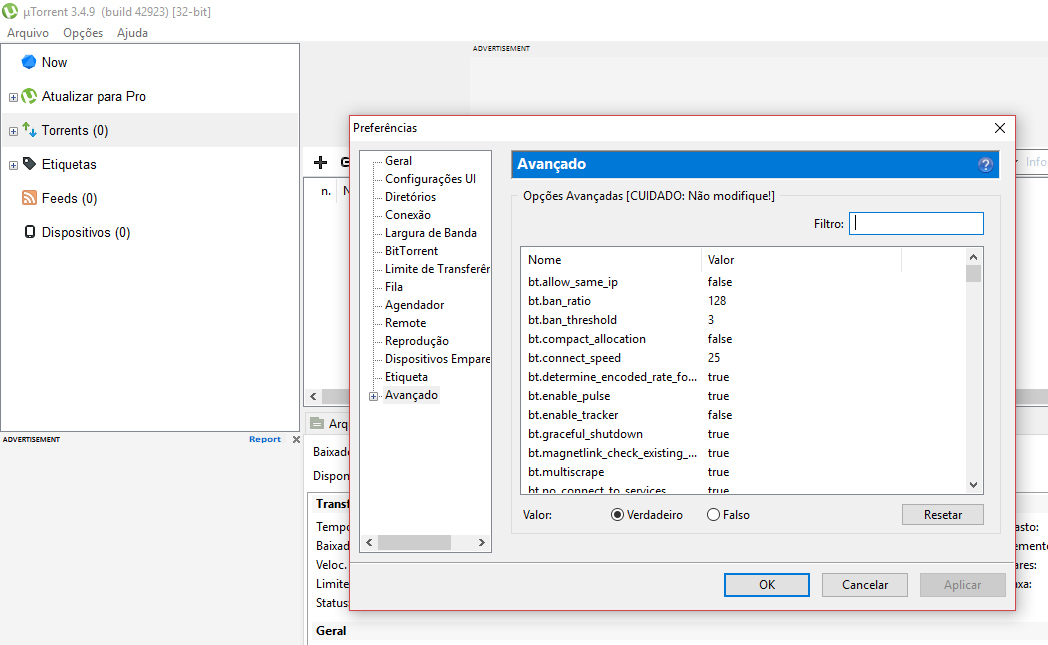
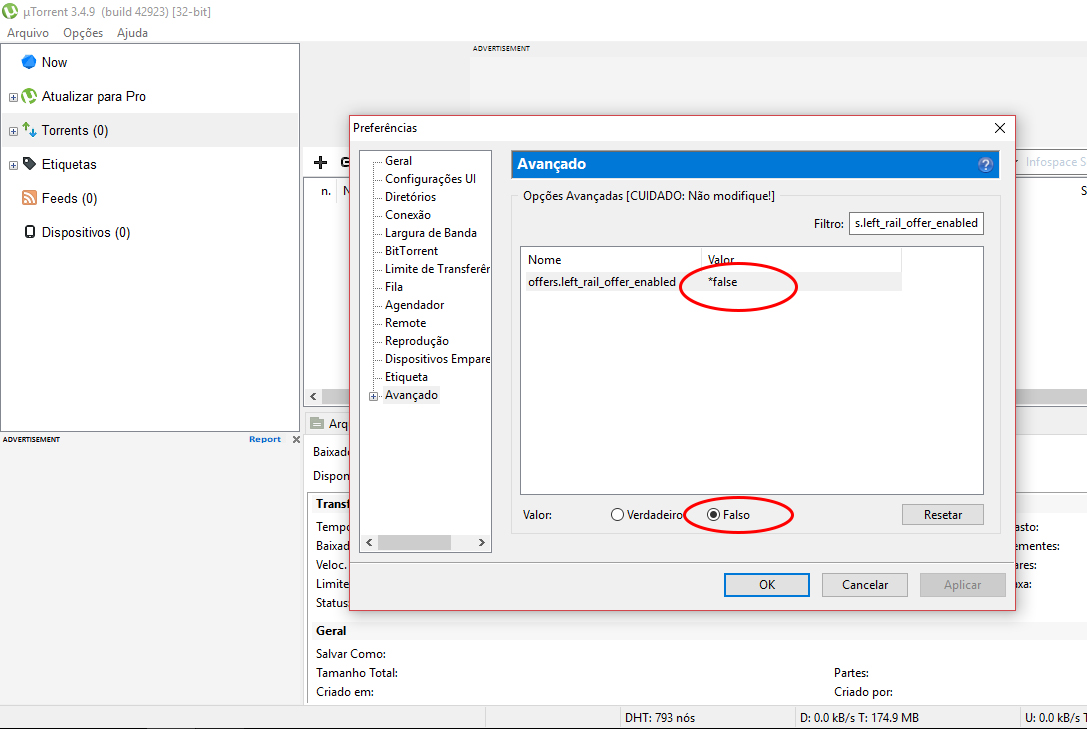
2. Em "Avançado", digite no campo "Filtro" os seguintes códigos, um de cada vez:
offers.left_rail_offer_enabled
gui.show_plus_upsell
offers.sponsored_torrent_offer_enabled
bt.enable_pulse
gui.show_notorrents_node
offers.content_offer_autoexec


3. Ao digitar esses códigos, o programa vai exibir o valor de cada um. Todos vão estar marcados como “true”, mas agora você precisa mudar para “false”, como mostra a imagem abaixo.


4. Marque todos os códigos como “Falso” e clique em “Ok”.

Pronto! Agora, além de não precisar visualizar anúncios no seu uTorrent, ele está protegido contra possíveis malwares.

segunda-feira, 19 de junho de 2017

Como deixar seu PC mais rápido sem precisar instalar qualquer programa

Para muitos usuários de PC com Windows, enfrentar a lentidão do sistema após alguns anos de uso é o principal motivo para uma troca de aparelho. Quem não pode ou não quer comprar um novo dispositivo, porém, muitas vezes recorre a softwares que prometem "limpar" o computador e deixá-lo milagrosamente mais rápido - o que, nem sempre, é o que acontece.

Em vez de instalar um programa dedicado que vai consumir memória RAM, processamento e espaço em disco no seu dektop ou laptop, você pode tirar manualmente do sistema o que quer que esteja impedindo seu funcionamento ideal. Confira abaixo algumas dicas de como fazer isso. Lembrando que, no Windows 8 e no Windows 10, todas as ferramentas citadas podem ser acessadas através da barra de pesquisas do menu Iniciar.

1 - Limpando o disco
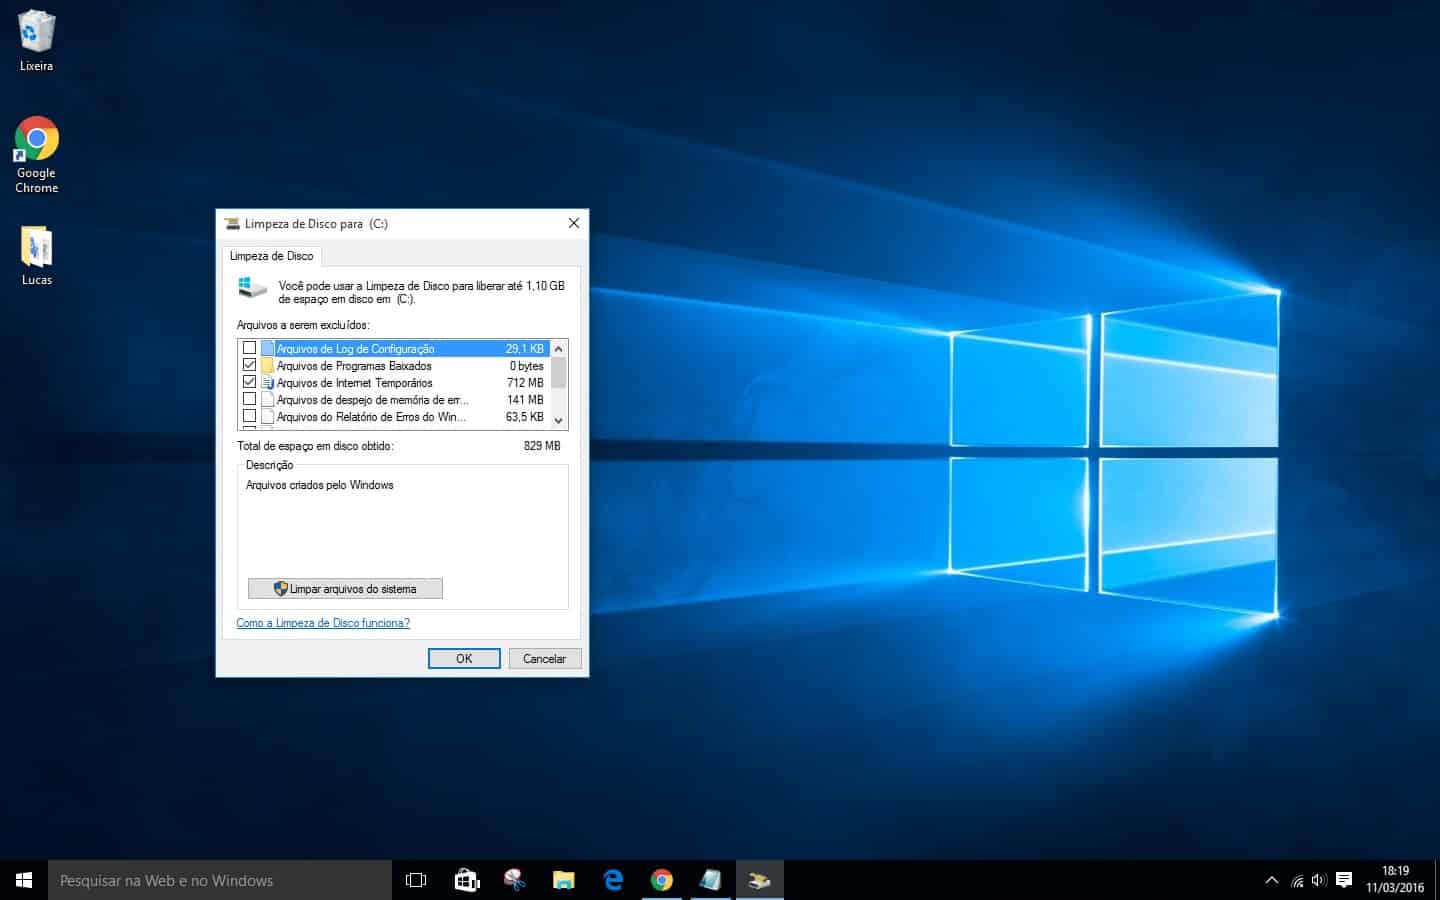
O Windows possui sua própria ferramenta de limpeza de disco, que exclui todos os arquivos desnecessários armazenados por padrão no HD da máquina, como relatórios de erros e documentos temporários. Para eliminá-los, vá até o menu Iniciar > Acessórios > Ferramentas do sistema > Limpeza do Disco. Selecione o disco que você quer limpar (por padrão, o sistema normalmente armazena arquivos descartáveis no C:), clique em "OK" e, na janela que se abre, marque os itens que você deseja eliminar. Depois disso, basta clicar em "OK" e aguardar o fim do processo (pode levar alguns minutos).


2 - Desfragmentar e otimizar unidades
Com o tempo de uso e alterações rotineiras, é comum que diferentes funções do sistema acabem ficando "espalhadas" pelo disco rígido, dificultando sua execução fluída. Para desfragmentar o sistema e juntar todos esses arquivos soltos em um mesmo local de fácil acesso, basta ir até o menu Iniciar > Acessórios > Ferramentas do sistema > Desfragmentador de disco. Na janela que se abre, clique em "Analisar disco" e, após a conclusão, clique em "Desfragmentador de disco". O processo pode levar algumas horas, dependendo do quanto o seu sistema está fragmentado, portanto é recomendável deixar a ferramenta rodando e voltar a usar o PC mais tarde.


3 - Remover programas de execução automática
Alguns programas, após instalados na máquina, podem ser configurados sem a sua permissão para rodarem automaticamente assim que o PC é ligado. É o caso do aplicativo de updates da Adobe e o Skype, por exemplo. Você pode configurar cada um manualmente ou bloqueá-los de uma vez através das configurações do Windows. Abra o app Executar (pressionando Windows+R), digite "services.msc” (sem aspas) e pressione Enter.

Você verá na janela que se abre uma lista com os programas que iniciam automaticamente, manualmente e os desativados. Clique duas vezes no software que você considera desnecessário e está sendo executado sozinho e altere o tipo de inicialização para "manual" ou "desativado". Outro caminho útil é, com a ferramenta Executar (novamente, pressionando Windows+R), digitar "msconfig" (sem aspas) e clicar em "OK".

Nessa nova janela, clique na aba "Inicialização de Programas". É nesta seção que você verá todos os aplicativos configurados para terem início automático, assim que o Windows começa a rodar. Você pode ocultar os softwares ligados ao sistema para não correr o risco de interromper alguma função importante e desativar os que você considera desnecessários.


Outras dicas
É importante manter sempre seu antivírus de confiança atualizado e operante para evitar a instalação indesejada de malwares ou adwares. Além disso, sugerimos que você mantenha sempre um olho no Gerenciador de Tarefas (Ctrl+Alt+Delete), monitorando quais programas estão abertos e o quanto sua memória RAM, CPU e disco estão sendo exigidos. Uma limpeza frequente, excluindo fotos, filmes, músicas ou outros arquivos antigos, também é recomendável.

sexta-feira, 19 de maio de 2017

Descubra se suas informações já foram vazadas em um ataque hacker

Quase todos os dias surgem relatos de que um grande serviço online foi hackeado. Não é surpresa: quanto maior seu banco de dados de usuários, mais interessante ele se torna para o cibercrime. Então a busca por uma vulnerabilidade é constante em grandes sites, e às vezes elas são encontradas, para desespero das empresas.


O fato é que um banco gigante de e-mails já é interessante por si só. Esta informação pode ser vendida e usada para distribuir spam ou, pior, para prática de phishing. Se você não sabe, o phishing é uma prática em que você recebe um e-mail se passando por uma empresa com o objetivo de roubar sua senha de algum serviço; alguns deles conseguem ser bem convincentes. Se o e-mail vier acompanhado de senhas e informações de cartões de crédito, o cibercriminoso pode ganhar ainda mais.

Mas a questão é: você sabe se já foi vítima de um destes ataques? Muitas vezes, as informações roubadas nem sequer sabem que seus dados estão circulando nas mãos do cibercrime. As empresas normalmente alertam seus usuários quando estes foram vítimas de vazamentos, mas isso pode não acontecer em todos os casos.

Existem ferramentas que permitem descobrir se o seu e-mail está circulando na internet após ser roubado de algum banco de dados online. Mais especificamente, um serviço chamado “Have I Been Pwned?”, que monitora quando algum cibercriminoso publica um banco de dados roubado abertamente na internet (a prática é conhecida como “dump”). O site concentra estas informações, de uma forma que você pode pesquisar pelo seu e-mail e descobrir se já foi vítima de algum destes vazamentos.

Veja como fazer:

1. Entre no site
O endereço é haveibeenpwned.com

2. Procure pelo seu endereço de e-mail
Basta digitar um endereço e pressionar o botão "pwned?"


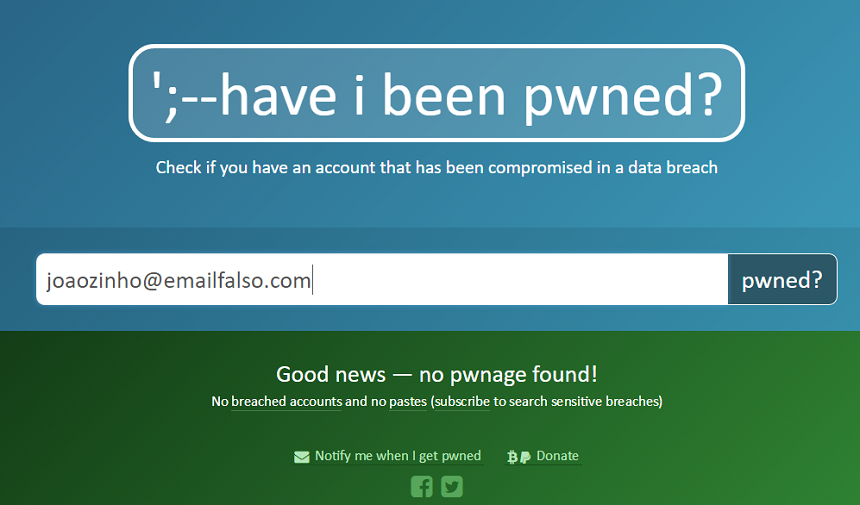
3. Se você nunca foi vítima, você verá esta imagem abaixo

A mensagem “Good News – no pwnage found!” representa boas notícias. Fique feliz.

4. Se você já foi vítima, você verá a imagem abaixo

O site entrará em detalhes sobre quais vazamentos de dados te afetaram. No meu caso, o site de financiamento coletivo contínuo Patreon foi hackeado, e meu e-mail estava no meio dos dados roubados. O Patreon me informou da ocorrência.

No entanto, houve um segundo caso, e esse é mais misterioso, de uma empresa chamada MBS, da qual eu nunca fui usuário. A companhia sofreu um vazamento enorme de dados, e o meu e-mail estava ali no meio. Curiosamente, a empresa também não avisou as vítimas nem revelou como obteve estas informações.

O que fazer?

Uma vez que você já foi afetado, não há muito a ser feito, infelizmente. Troque a senha de todos os serviços nos quais você se cadastrou usando o e-mail afetado, de preferência para uma senha bem longa, alternando letras maiúsculas e minúsculas, números e símbolos formando, de preferência sem formar uma sequência lógica de caracteres. Se possível, ative a verificação em duas etapas em todos os serviços em que estava cadastrado com aquele endereço de e-mail.

quarta-feira, 17 de maio de 2017

Alerta: desinstale agora o uTorrent do seu PC; relatos de malware

O programa uTorrent está utilizando um exploit flash via propagandas para instalar malware em computadores, de acordo com relatos de usuários. Até o momento, não há qualquer pronunciamento oficial dos desenvolvedores por trás do software.

O malware entrega acesso do seu computador para um invasor

Este malware permite que invasores tenham acesso ao controle remoto de seu computador, e os danos possíveis são muitos: desde o roubo de dados sensíveis (fotos, imagens, textos e senhas) até a propagação de malwares mais perigosos, como o ransomware, que sequestra o computador e exige um pagamento para a liberação de arquivos. 

Atenção: a acusação de malware não é consistente entre programas antivírus diferentes. A desinstalação é recomendada como pedido de cautela até um posicionamento oficial 

Os primeiros relatos sobre o caso foram postados no Reddit pelo usuário "scrubs2009". "Propagandas no uTorrent está usando um exploit flash para instalar malware. Desabilite o uTorrent e rode um programa antivírus agora", notou o usuário.

Acredita-se que, além do uTorrent, outro cliente chamado BitTorrent também esteja comprometido — apesar de faltaram mais informações sobre este programa em questão. De acordo com o usuário do Reddit, o vírus estava na repartição: 
"C:\Users\%username%\AppData\Local\Microsoft\Windows\INetCache" 

Desinstalei o uTorrent. E agora?

Após rodar um bom antivírus — e você pode saber quais são eles clicando aqui —, é necessário se mover para outra plataforma de torrent, e o ideal é entrar no mundo dos programas open-source, que possui uma comunidade ativa e comprometida com as atualizações.

Por isso, a recomendação para baixar arquivos de torrent é por meio dos seguintes programas:


terça-feira, 16 de maio de 2017

5 dicas para evitar que seu dispositivo seja sequestrado

Ataques ransomware, como o que aconteceu na última sexta-feira, têm se tornado cada vez mais comuns na web. Isso acontece porque muita gente acaba descuidando na hora de se proteger e, como resultado, tem que pagar o "resgate" para ter dados importantes de volta. A tendência, de acordo com empresas de segurança, é que esse tipo de golpe aumente neste ano. Confira abaixo algumas dicas para se manter seguro:

Backup
Uma dica importante é manter um backup de seus dados e garantir que ele esteja sempre atualizado. Você pode realizar um backup usando serviços em nuvem ou mesmo dispositivos físicos, como um HD externo. Assim, caso algo aconteça e seus arquivos sejam apagados, você tem uma cópia deles.

Sistemas atualizados
Apesar de muita gente não achar importante atualizar o sistema, isso é algo muito importante. A cada nova versão, as desenvolvedoras corrigem falhas que podem permitir o acesso ao dispositivos, além de uma série de outros problemas. Por isso, é bom optar também por sistemas operacionais que ainda possuem suporte. Por mais que você goste mais de uma versão antiga, pode ser mais importante garantir a segurança.

Spam
Em sua empresa, ajuste as regras de spam nos servidores para garantir que e-mails que contenham links ou anexos suspeitos sejam bloqueados. Assim, o usuário não terá a oportunidade de abrir a mensagem e assim comprometer seu dispositivo e, quem sabe, todo o sistema.

Navegador
Não é só o sistema operacional que deve ser atualizado com frequência. Também é muito importante manter o navegador atualizado, evitando vulnerabilidades já descobertas.

E-mails
Não abra e-mails de remetentes desconhecidos e não clique em links sem conhecer a sua integridade. Se, por acaso, você baixar um arquivo suspeito, desligue imediatamente o wi-fi e a rede. Isso pode ajudar a atrasar a comunicação com o servidor e, com sorte, evitar que os arquivos do PC sejam criptografados.

segunda-feira, 15 de maio de 2017

7 coisas a se fazer imediatamente assim que comprar um novo computador

Depois de horas pesquisando as melhores configurações para suas necessidades e procurando os melhores preços, enfim chega o dia: você finalmente está com seu computador em mãos. Só ligar e sair usando, certo?


Bom, na verdade não é bem assim. Para garantir sua segurança online e boa performance, existem diversos pontos críticos que precisam de atenção. Pode parecer um longo caminho mas com certeza o ajudará a manter seu computador melhor por mais tempo e sua vida digital mais protegida. Vamos ao passo a passo.

1. Instale as atualizações do Windows
Todos que já tiveram um desktop ou notebook Windows já se depararam com alguma atualização do sistema operacional. Apesar de não ser exatamente empolgante, elas são necessárias pelos motivos clássicos já conhecidos – aumentar segurança e desempenho, além de, algumas vezes, instalar novas funcionalidades. Se o seu computador não for a última versão de um determinado modelo, possivelmente você levará mais tempo para que todas as atualizações sejam concluídas.

No Menu Iniciar, vá em Configurações - Atualização e segurança - Windows Update - Verificar se há atualizações. Não hesite em instalar as atualizações rececentes. Quando terminar, repita o processo até que não exista mais nenhuma atualização pendente. Sempre que o Windows mencionar novas atualizações, instale assim que possível.

2. Instale seu navegador favorito
É muito desagradável entrar na internet por um browser desconhecido. O Microsoft Edge tem sido muito elogiado pela mídia e é realmente bom, mas nem sempre parece a melhor solução pra quem já se acostumou com outros navegadores. Opções mais populares como o Chrome ou o Firefox são fáceis de baixar e de usar. Existem diversas outras opções disponíveis como o Opera, Safari entre outros. O importante é usar um navegador que você se sinta confortável.

Faça download do Google Chrome, do Mozilla Firefox e do Opera clicando sobre o nome de cada. O Edge, por padrão, já vem instalado com o Windows e substitui o famigerado Internet Explorer.

3. Proteja-se contra malwares
As novas versões do Windows possuem o Windows Defender instalado por padrão. Apesar de não ser o melhor antivírus no mercado, ele também está longe de ser o pior. Ele é fácil de usar e não exige muito do seu computador. Se o WD for a sua escolha, certifique-se que ele esteja ativado em Configurações - Windows Defender.

Se você prefere garantir uma proteção mais completa, pesquise sobre os melhores antivírus do mercado e baixe a solução mais adequado para você. Veja aqui diversos softwares de proteção para facilitar seu trabalho.

4. Remova os programas indesejados
Mesmo novos PCs vem com um enorme número de softwares pré-instalados, também conhecidos como bloatwares. Grandes marcas embarcam programas próprios ou de parceiras junto com o sistema operacional. Os bloatwares ocupam parte da memória e podem resultar em lentidão na hora de processar as informações. Felizmente, existem programas que removem os softwares indesejados. Um dos representantes nessa área é o PC Decripifier que pode ser baixado aqui.

Outra opção seria reinstalar o Windows, mas exige um maior conhecimento dos processos para que você não perca seus arquivos e chaves de validação dos softwares já instalados.

5. Faça o download dos programas desejados
Após limpar os bloatwares, é hora de instalar os programas que você realmente deseja. Softwares e pacotes como o Office e outros programas desejados podem ser instalados desde que o antivírus já esteja ativo. Mas lembre-se: fique atento na instalação para que novos softwares indesejados não sejam instalados e para que não sejam feitas alterações de preferências, como definição de navegador padrão. Ainda que muitas alterações sejam facilmente desfeitas, elas geram um incômodo desnecessário se a atenção for mantida no momento da instalação.

6. Crie uma imagem de disco ou clone do seu sistema operacional
Após todas essas configurações, correr o risco de perder tudo e recomeçar do zero não é uma opção, certo? Por isso, é interessante que você crie uma imagem de disco ou um clone.

Se você não está familiarizado com os termos, uma breve explicação: um clone é uma cópia exata do seu HD em um outro HD, incluindo arquivos, softwares e tudo mais que estiver instalado ou salvo no PC. O clone consome todo o HD mas, caso necessário, é só plugá-lo para reinstalar tudo o que foi perdido. A imagem de disco é um gigantesco arquivo contendo tudo que está no seu computador. Em caso de um desastre, o backup pela imagem pode demorar um pouco mais, mas permite maior flexibilidade por não exigir um HD exclusivo. Dê uma olhada na seleção de bons programas que podem auxiliá-lo nessa tarefa.

7. Outras Dicas
Para melhorar a performance, atualizar os drivers também pode ajudar. Mas a verdade é que não fará uma diferença perceptível para quem só realiza tarefas básicas e usa poucos softwares.
Se você tiver um pouco de paciência, explorar e conhecer os recursos que o próprio Windows oferece pode te poupar tempo no futuro. As novas versões possuem diversas soluções que simplificam várias tarefas e permitem maior integração dos arquivos com a nuvem.

Fonte: http://www.blogpc.net.br/2017/05/7-coisas-a-se-fazer-imediatamente-assim-que-comprar-um-novo-computador.html

quarta-feira, 28 de maio de 2014

Os melhores e piores antivírus do mercado

Qual antivírus você usa? Entre dezenas de opções, alguns gratuitos, outros muito bem pagos, pode ser difícil escolher um. Periodicamente, institutos independentes de segurança da informação testam a eficácia dos principais antivírus do mercado. AV-Comparatives e AV-TEST liberaram nos últimos dias os resultados dos testes realizados com malwares descobertos entre março e abril.

AV-Comparatives

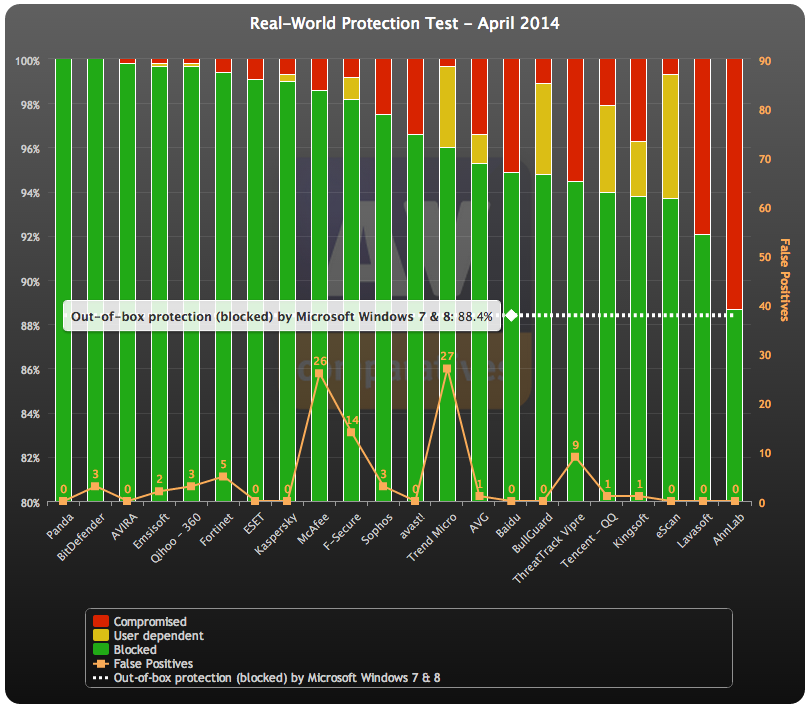
O AV-Comparatives testou 23 antivírus em uma máquina com Windows 7 de 64 bits e softwares totalmente atualizados, com todas as correções de segurança aplicadas. Para simular infecções do mundo real, os resultados são baseados em 1.030 testes, que contêm páginas com exploits funcionais, links para download de malwares e anexos de email maliciosos.

Os dois únicos antivírus que bloquearam 100% das ameaças foram o Panda Cloud Free Antivirus e o Bitdefender Internet Security, mas o último perdeu pontos por detectar três ameaças que não existiam, contra zero do concorrente. O Avira Internet Security apareceu em terceiro, com 99,8% de eficácia.


Outros antivírus tradicionais aparecem a partir do sétimo lugar: ESET Smart Security (99,1%), Kaspersky Internet Security (99,0%, em 8º), McAfee Internet Security (98,6%, em 9º), F-Secure Internet Security (98,2%, em 10º), avast! Free Antivirus (96,6%, em 12º) e AVG Internet Security (95,3% em 14º). Chamou a atenção o alto número de falsos positivos das proteções da McAfee e da F-Secure: 26 e 14, respectivamente.

Entre todos, o pior foi a proteção nativa do Windows, no caso o Microsoft Security Essentials, que bloqueou apenas 88,4% das ameaças.
AV-TEST

O AV-TEST também liberou resultados atualizados, mas o método foi um pouco diferente: 25 antivírus foram testados em uma máquina com o recente Windows 8.1 de 64 bits. Além de avaliar a proteção contra malwares, o instituto verifica o impacto do antivírus no desempenho do computador e dá notas individuais para o quesito usabilidade: quanto maior for o número de interrupções por falsos positivos, menor a nota.

Nove softwares alcançaram a pontuação máxima nos quesitos proteção e usabilidade: Avira Internet Security, Bitdefender Internet Security, F-Secure Internet Security, G DATA Internet Security, Kaspersky Internet Security, McAfee Internet Security, eScan Internet Security Suite, Norton Internet Security e Trend Micro Titanium Maximum Security. Com exceção do eScan, todos detectaram 100% dos malwares em março e abril.


Entre os softwares que atingiram 100% de detecção, apenas o Kaspersky Internet Security conseguiu 6 pontos no quesito desempenho, a melhor nota possível. Três conseguiram 5,5 pontos: Avira Internet Security, Bitdefender Internet Security e McAfee Internet Security.

O Panda Cloud Antivirus, que ficou em primeiro no teste da AV-Comparatives, ganhou nota 5,5 em proteção na AV-TEST. Outros softwares que aparecem na lista são: ESET Smart Security (5 pontos), AVG Internet Security e AVG Anti-Virus Free (4 pontos) e avast! Free Antivirus (3,5 pontos).

O Windows Defender, proteção nativa do Windows 8.1, foi considerado o antivírus de referência e ganhou nota zero em proteção, tendo detectado apenas 67% e 68% dos malwares recém-descobertos em março e abril, respectivamente, contra 94% da média da indústria. Nos outros quesitos, no entanto, ele foi bem: 5 pontos em desempenho e 6 em usabilidade.

segunda-feira, 3 de março de 2014

Os 8 melhores antivírus, segundo a AV-Comparatives

O laboratório AV-Comparatives liberou nesta última semana os resultados do segundo semestre de seus tradicionais testes de antivírus. A análise leva em conta o desempenho dos programas no bloqueio de páginas, detecção de malware e falsos-positivos, sempre com os software nas configurações padrão. Algumas centenas de URLs – confiáveis ou não

Kaspersky Internet Security 2014
A suíte de segurança dos russos da Kaspersky levou o primeiro lugar nos testes, detectando praticamente nenhum falso-positivo com taxa de proteção de 99,9%. O resultado é quase o mesmo obtido no primeiro semestre, quando o Internet Security 2013 obteve também a primeira colocação.

O software testado foi o do Windows, mas ele também conta com versão para Mac. Além da detecção de malware, ele traz proteção antiphishing, um recurso chamado SafeMoney para transações online, firewall, módulo antispam e controle parental. A licença para um dispositivo, válida por um ano, sai por 99 reais.

Bitdefender Internet Security 2013
Na primeira colocação no semestre anterior – empatado com o Kaspersky –, o pacote da Bitdefender teve uma leve queda no desempenho, com taxa de proteção de 99,7%. Não foi muito bem na hora de lidar com falsos-positivos, detectando 10, mas ainda assim ficando abaixo da média de outros programas.

Como os testes começaram em agosto, não houve tempo para a inclusão da versão 2014 do Bitdefender Internet Security. Ela conta com um recurso de proteção para transações chamado Safepay, firewall, antispam, controle parental e um curioso Autopilot, que diz tomar automaticamente as melhores decisões de segurança para o usuário. A licença para três PCs sai por 135 reais.

Avira Internet Security 2013
Com taxa de proteção de 99,4%, o Avira Internet Security ficou com uma média menor que a das soluções da F-Secure e da Trend Micro. No entanto, compensou na detecção de falsos-positivos, onde fez 4,5 pontos, contra 47,5 e 15 dos concorrentes – no caso, como dá para perceber, quanto menor a pontuação, melhor.

Entre os recursos, estão antispyare, varredura de pastas compartilhadas, alerta de sites pouco confiáveis e até backup online – são 5 GB disponíveis na nuvem para guardar arquivos. A suíte está disponível no Brasil por 103 reais (licença para um computador).

ESET Smart Security 6.0
Assim como no caso do software da Avira, o da ESET obteve uma boa melhora na performance se comparado com a medida no período de março a junho deste ano. Saltou de uma taxa de proteção de 98,6% para 99,1%, com detecção de falsos-positivos praticamente nula, como no caso do Kaspersky Internet Security.

O pacote traz antiphishing, controle parental e antispam, como os outros. Tem como diferenciais listados um bloqueador de exploits (para evitar ataques que “desviam” de antivírus) e proteção de redes sociais (examina links publicados no Facebook, por exemplo). Por aqui, um ano de licença sai por 90 reais.

Emsisoft Anti-Malware 8.0
O Anti-Malware da Emsisoft bateu 99% na taxa de proteção e fez 10 pontos na detecção de falsos-positivos, o que o coloca abaixo da média da concorrência nesse último quesito. O desempenho ainda é bom, mas houve uma queda de 0,4% de um semestre para outro.

O programa não é uma suíte completa, trazendo menos recursos que os software anteriores da lista. Os três listados na página oficial são proteção de navegação (que bloqueia sites maliciosos), “file guard” (escaneia arquivos baixados em busca de ameaças) e bloqueio por comportamento (visa combater ameaças zero-day, monitorando o comportamento de programas em execução). A licença de um ano para três máquinas sai por 50 reais.

Avast! Free Antivírus 8.0
Única solução gratuita da lista, o Avast! Free Antivirus é também um dos mais populares antivírus no ranking. A taxa de proteção comparada com a do semestre passado foi um pouco menor, caindo de 98,9% para 98,7%, mas o resultado ainda é muito bom para um programa que pode ser baixado de graça. Em termos de falsos positivos, os 4,5 pontos – mesmos do Avira Internet Security – também são bem satisfatórios.

Como é apenas um antivírus, os recursos também são poucos. O programa escaneia o computador em busca de malware, bloqueia a entrada deles por sites ou unidades de armazenamento externas e ainda analisa programas instalados em busca de atualizações.

Sophos Endpoint Security
O antivírus da Sophos, mesmo pago, obteve uma taxa de proteção de 98,4%, abaixo da obtida pela solução gratuita da Avast!. Em termos de detecção de falsos-positivos, no entanto, foi melhor, fazendo 3 pontos e perdendo apenas para o ESET e o Kaspersky entre os primeiros.

No campo recursos, o programa multiplataforma é basicamente um antivírus, mas se destaca por ser leve, assim como a solução da Emsisoft – muito pelo fato de ser baseado na nuvem. Ele oferece proteção na hora de navegar e controle sobre aplicativos de P2P, VoIP e IM, assim como de dispositivos de armazenamento externos. Mas por ser voltado para negócios, um mínimo de três licenças precisam ser obtidas, por 101 dólares (não há vendas em reais).

Fortinet FortiClient 5.0 (com FortiGate)
Com pontuação 10 na detecção de falsos-positivos e 98% na taxa de proteção – queda de quase 1% em comparação com o último semestre –, o software da Fortinet é o pior dos oito primeiros. Mas ainda assim, tem desempenho melhor que os classificados como Advanced, Standard e Tested no ranking da AV-Comparatives.

A versão testada foi a de Windows, mas o programa conta com edição para Mac, iOS e Android. Os recursos incluídos são antivírus, VPN, filtro de páginas, autenticação em dois passos, firewall, entre outros. Ele pode ser baixado gratuitamente, mas foi testado associado ao FortiGate, também da Fortinet, que é pago e tem preços sob consulta (apenas em dólar).

quarta-feira, 22 de janeiro de 2014

Como excluir vírus no Facebook

Nesse artigo vou te ensinar como excluir vírus no Facebook.

Você já deve ter passado por essa situação.

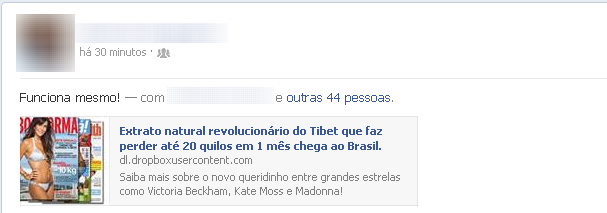
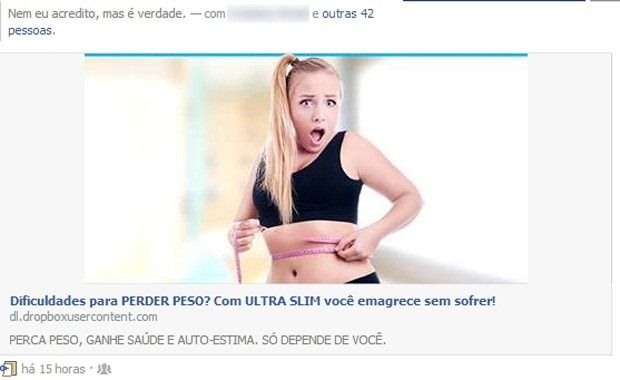
Ao abrir o Facebook receber uma notificação e quando vai ver está lá… “xxxx marcou você e outras 44 pessoas em um link”. substituindo o xxxx pelo nome de um amigo do Facebook.

Se você abrir e clicar no link, vai infectar também seu Facebook com esse vírus.

Veja abaixo algumas variáveis dessa mensagem e podem surgir outras após a publicação desse artigo.


COMO EXCLUIR VÍRUS NO FACEBOOK

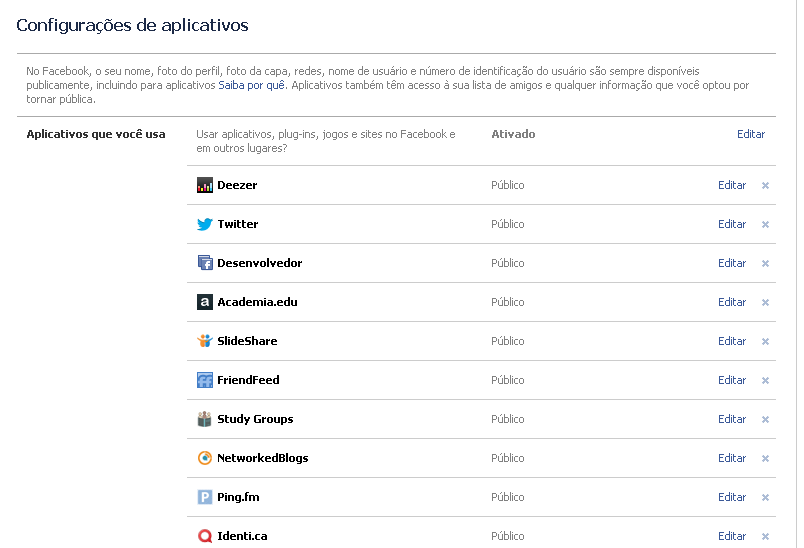
O primeiro passo é verificar os apps que você tem instalado no Facebook, para isso clique no link abaixo e você será direcionado para o Facebook e sua página de apps instalados.

Se você não estiver logado, terá que fazer o login para aparecer.


Essa lista contém programas (apps) que podem alterar o seu perfil no Facebook.

É muito comum que algum golpe convença você a instalar algum aplicativo. Depois de você ter aceito, o app continua com acesso ao seu perfil e pode enviar mensagens ou fazer alterações. Por isso, é preciso verificar as configurações de apps.

Se tiver algum app na lista que você não lembra que instalou o para que serve, clique no X e depois Remover na caixa de diálogo que vai aparecer.

O segundo passo é verificar as extensões do seu navegador de internet. Abaixo como fazer isso nos principais navegadores.
Internet Explorer: clique em Ferramentas (ícone da engrenagem no canto superior direito) e então emGerenciar Complementos.
Firefox: pressione Ctrl+Shift+A e verifique em Extensões.
Chrome: acesse chrome://extensions pela barra de endereços do navegador.

Exclua qualquer extensão suspeita ou que não saiba o que faz ali.

Terceiro passo. Ao terminar de fazer os dois passos anteriores, acesse sua conta no Facebook e altere sua senha.

Se o problema continuar, pode ter um vírus no seu computador. Use o antivírus de seu computador. Se isso não resolver, procure uma pessoa especializada em computadores e informe o que está acontecendo para que possa lhe ajudar.

Espero que o artigo que ajude a excluir vírus no Facebook e também a ter atenção para não cair nesse tipo de golpe online.

terça-feira, 10 de dezembro de 2013

Um computador infectado deve ser limpo ou formatado?

Reformatar o disco rígido e reinstalar o sistema apenas por conta de arquivos detectados por um antivírus é uma medida bastante radical. Isso porque, às vezes, arquivos detectados por antivírus não são de fato pragas digitais que estão ativas em seu sistema, mas apenas arquivos maliciosos que foram baixados por conta da navegação web, por exemplo, e que não conseguiram realizar nenhuma atividade maliciosa em seu computador.

É preciso, primeiro, avaliar se o sistema está funcionando adequadamente e, segundo, se o antivírus conseguiu remover ou mover para a quarentena todos os arquivos sem dificuldades. Caso o antivírus repetidamente detecte arquivos maliciosos, sem nenhuma atividade entre um exame e outro, aí pode ser o caso de um vírus estar realmente ativo no computador e reinstalando os arquivos maliciosos.

Mas atenção: qualquer uso da internet é suficiente para que algum site acabe redirecionando seu navegador para uma página maliciosa que pode vir a tentar atacar seu computador, o que fará com que o antivírus volte a detectar uma praga digital, mesmo que o ataque falhe. Por isso, vale a pena realizar um exame imediatamente após o anterior ter removido os arquivos detectados.

Se problemas persistirem ou se os arquivos não puderem ser removidos, aí sim a reinstalação do sistema pode ser o caminho mais rápido e garantido para um computador limpo.

domingo, 3 de novembro de 2013

Como remover vírus de pendrive que converte arquivos e pastas em atalhos

Uma nova praga vem perturbando a vida de muitos usuários. Trata-se de um vírus que infecta o pendrive e converte documentos e programas em meros atalhos. Tal atividade impede que o utilizador abra qualquer coisa e muitas vezes leva a uma atitude desesperadora: a formatação da unidade removível.

A solução do problema não é tão complicada e pode poupar algumas dores de cabeça. Primeiramente, vale salientar que o vírus não apaga nenhum arquivo do pendrive. Esta praga apenas oculta documentos e cria atalhos falsos, por isso, mantenha a calma.

Agora que sabemos que os arquivos, em teoria, estão no pendrive, devemos verificar se o problema em questão está relacionado ao vírus. Para averiguar se seus arquivos continuam na unidade, veja se no ícone do pendrive (disponível em “Meu Computador”) o espaço utilizado continua idêntico ao que era anteriormente.
Espaço ocupado por arquivos presentes no pendrive
Caso o Windows informe que a unidade está vazia, então é possível que o vírus que você pegou seja outro. Do contrário, a execução dos passos a seguir deverá resolver seu problema.
Recuperando arquivos
  1. Abra o Prompt de Comando (item presente no “Menu Iniciar” dentro da pasta “Acessórios”)
  2. Prompt de Comando
  3. Agora digite o seguinte comando:

    attrib -h -r -s /s /d F:\*.*
Digite o comando
Nota: a letra “F” deve ser substituída pela letra atribuída ao seu pendrive.
Método manual
  1. Acesse a pasta que foi afetada pelo vírus e clique com o botão direito sobre o arquivo contaminado (que atualmente é um atalho).
  2. Abra as Propriedades do arquivo.

  3. Acesse a aba “Atalho” e remova quaisquer informações que não tenham relação com o caminho do arquivo em questão (realizar o processo no item "Destino" e "Iniciar em"). Veja o exemplo abaixo:
  4. Remover informações inúteis
Etapas finais
  1. Utilize um bom antivírus e análise o pendrive e o HD.
  2. Instale um anti-malware no seu computador e faça outra varredura no disco local e na unidade removível.
Se nenhum problema foi informado pelos programas, então o vírus deve ter sido removido do seu pendrive. Em casos de persistência do problema, tente outros softwares. Boa sorte!

Fonte: http://www.tecmundo.com.br/virus/6544-como-remover-virus-de-pendrive-que-converte-arquivos-e-pastas-em-atalhos.htm?utm_source=facebook.com&utm_medium=referral&utm_campaign=imggrande

quarta-feira, 2 de outubro de 2013

Dica: conheça quatro formas fáceis de proteger seu aparelho Android

Seu smartphone ou tablet Android não só permite que você faça quase tudo online, mas também permite que você carregue quase toda sua vida digital no bolso (ou bolsa). E embora ter tanta informação em um só local e sempre à mão seja bastante conveniente, também torna os aparelhos um alvo atraente para os criminosos. Mas isso não significa que você está indefeso: bastam algumas medidas simples para se certificar de que seus dados estarão sempre seguros.

Use uma senha
Pode parecer óbvio, mas proteger seu aparelho com uma senha numérica ou um padrão é uma das formas mais fáceis de mantê-lo seguro. Isso evita que bisbilhoteiros, seja em casa ou no trabalho, espionem suas mensagens de texto, e torna mais difícil a vida de bandidos que tentem “limpar” o aparelho para revendê-lo.

Você pode configurar uma senha (ou PIN) ou padrão na tela de configurações (em Configurações / Segurança / Bloqueio de Tela), e precisará digitá-la sempre que ligar a tela. Dependendo de seu aparelho e a versão do sistema operacional pode haver outras opções de bloqueio disponíveis, como uma senha tradicional misturando letras e números ou mesmo reconhecimento facial. Tenha cuidado para não esquecer a combinação que escolheu, caso contrário poderá ser difícil, ou até mesmo impossível, o acesso ao aparelho. 
droidseg_padrao-400px.jpg
Padrões e senhas são algumas das opções para proteger seu aparelho de intrusos

Note que um padrão (um “desenho” sobre uma série de pontos na tela, ligando ao menos quatro deles) pode ser facilmente quebrado por um intruso determinado apenas analisando o rastro deixado pelos dedos sobre a tela engordurada sempre que você desbloqueia o aparelho. Portanto, uma senha numérica é uma opção mais segura.

Com um padrão ou senha você perde um pouco da conveniência de simplesmente ligar e usar o aparelho, mas a proteção extra compensa o incômodo.

Só instale apps do Google Play
Defensores do Android sempre falam das vantagens de poder instalar software de terceiros em seus smartphones. Em teoria, isso faz sentido: deveríamos ser capazes de instalar e rodar o que quisermos em nossos aparelhos. Mas a realidade é que baixar e instalar apps encontrados “por aí” na Internet pode causar problemas, mesmo que você esteja atento.

Embora apps maliciosos já tenham sido encontrados na loja Google Play no passado, a Google em geral faz sua parte e expulsa os pilantras. A loja pode não ser tão confiável quanto a App Store da Apple, mas você não vai se sentir como um participante de uma roleta russa sempre que baixar um jogo ou cliente para o Twitter.
droidseg_playstore-580px.jpg
O Google Play é o local mais seguro para encontrar apps para seu Android

Mas baixar e instalar um app encontrado em um site qualquer na internet, especialmente apps piratas ou versões “grátis” de apps pagos, abre seus dados, e às vezes sua carteira, a todo tipo de malware. Apps para Android são notoriamente fáceis de “desmontar”, e criminosos podem infectar uma versão pirata de um app popular como o Snapchat e usá-la para distribuir malware.

Claro que existem lojas alternativas de apps que são respeitáveis, como a Amazon App Store, mas se ater ao Google Play reduz imensamente as chances de que você encontrará software malicioso.

Fique de olho nas permissões
As permissões dos apps são sua primeira linha de defesa contra malware. Cada vez que você instala um app, vê uma lista com todos os recursos de seu smartphone que o app precisa acessar. A maioria das pessoas simplesmente ignora esta lista e clica em Aceitar para continuar a instalação, mas às vezes vale a pena prestar atenção e ver se aquele app de lanterna não está tentando acessar recursos que podem lhe custar dinheiro (como a realizção de chamadas ou envio de SMS).
droidseg_permissoes-400px.jpg
Fique atento às permissões para saber o que o app está tentando acessar

As permissões podem ser algo difícil de compreender, mas as versões mais recentes do Android tornam as coisas um pouco mais fáceis. Você pode, por exemplo, tocar em cada item da lista para saber mais sobre ele, e assim tomar melhores decisões. Infelizmente não é possível escolher quais permissões dar a um app, então você tem de ou concordar com tudo o que ele pede, ou cancelar a instalação e encontrar uma alternativa.

Instale um pacote de segurança
Seguir os conselhos acima irá dar um bom nível de proteção ao seu aparelho, mas se você está realmente preocupado com malware deve instalar um pacote de segurança em seu smartphone. Uma busca por “segurança” no Google Play irá retornar milhares de resultados, alguns deles de empresas já conhecidas entre os usuários de PCs, como a McAfee e Norton. Recomendo o Lookout Mobile Security ou o TrustGo Mobile Security, já que foram bem avaliados pelo AV-Test, uma entidade independente que testa software de segurança, tanto e recursos quanto em sua capacidade de detectar ameaças.
lookout_abre2-435px.jpg
Um pacote de segurança como o Lookout oferece mais do que proteção contra vírus

Além da proteção contra malware os apps de segurança geralmente oferecem outros recursos úteis, como ferramentas para backup dos dados em seu aparelho (um recurso que está ausente no Android “puro”) e ferramentas para localizar, bloquear ou mesmo apagar remotamente um smartphone perdido ou roubado.

Instalar um pacote de segurança em um smartphone pode soar como uma coisa do outro mundo, mas bastam alguns toques na tela para configurá-los e depois eles funcionam automaticamente. E você poderá ficar tranquilo sabendo que estará protegido caso as coisas dêem errado.

Não tenha medo
A coisa mais importante a ser lembrada quando o assunto é segurança no Android é não dar atenção a todas as manchetes sensacionalistas que circulam pela internet quase que diariamente. Sim, a natureza aberta do Android o torna “menos seguro” que o iOS ou Windows Phone, mas você pode evitar a maioria das ameças mesmo se tomar apenas uma das precauções acima. Pode até haver uma praga de trojans que destroem smartphones sendo disseminada através de uma loja de apps suspeita na Ucrânia, mas com nossas dicas você não tem nada a temer.

segunda-feira, 9 de setembro de 2013

Os 10 sintomas mais comuns de um computador infectado

Mesmo que as regras mais básicas para garantir a segurança do PC sejam cumpridas com rigor, como atualizar com regularidade o sistema operacional, evitar clicar em links suspeitos e ter uma solução antivírus instalada e atualizada, existe o risco de o sistema ser infectado por malware. Porém, nem sempre é fácil saber se o computador está infectado ou não.
A empresa de segurança digital Kaspersky Lab elaborou uma lista com os dez sintomas mais comuns que indicam que algo malicioso está ocorrendo no computador:
  • Bloqueios inesperados: se alguma vez isto lhe aconteceu, provavelmente já sabe que a tão temida tela azul é sinônimo de que algo vai mal no sistema. Por esse motivo, não perca tempo e analise a plataforma em busca de possíveis infecções.
  • Sistema lento: se o sistema não está executando aplicações que consomem recursos, mas mesmo assim está muito lento, então é possível que esteja infectado com um vírus.
  • Atividade elevada do disco rígido: se a atividade do seu disco é mais alta do que o normal quando o computador está em descanso, é sinal de uma possível infecção.
  • Janelas estranhas: se durante o processo de boot aparecem janelas estranhas que alertam para problemas no acesso a diferentes discos no sistema, pode ser que o computador esteja infectado por malware.
  • Mensagens estranhas: quando o sistema está em execução e aparecem janelas avisando que arquivos ou programas não podem ser abertos, fique atento, esse é outro sinal para um possível ataque de malware.
  • Atividade indevida dos programas: se os programas não respondem, abrem automaticamente ou mostram uma notificação de que uma aplicação está tentando acessar a Internet sem o seu consentimento; então, é possível que um malware esteja atacando a sua máquina.
  • Atividade aleatória de rede: se o roteador piscar constantemente, indicando uma atividade elevada da rede quando não está executando algum programa ou não está acessando altos volumes de dados na Internet, parta do princípio que existe algo errado com o equipamento.
  • Mensagens de e-mail instáveis: os seus e-mails não saem da pasta ao enviar? Os seus contatos recebem mensagens estranhas que você não se recorda de ter enviado? São sinais de que seu sistema está comprometido ou alguém roubou sua senha de acesso ao e-mail.
  • Endereço IP na lista negra: se receber uma notificação dizendo que seu endereço IP está numa lista negra, existem fortes possibilidades de que seu sistema tenha caído nas mãos de criminosos e que passou a fazer parte de uma botnet de spam.
  • Desativação inesperada do antivírus: existem muitos programas maliciosos desenhados especificamente para desativar o antivírus, se encarregue de eliminá-los. Se o seu software de segurança for desativado por auto reconstrução, pode ser um pequeno sintoma de que algo de errado está acontecendo.

segunda-feira, 19 de agosto de 2013

Aprenda as diferenças entre vírus, trojans, spywares e outros

Quem usa um computador — ainda mais com acesso à internet — ouve diariamente as palavras vírus, trojan, spyware, adware e, de vez em quando, a palavra malware. É comum pensarmos que, de uma maneira geral, todos são vírus e perigosos para o computador.

Em parte, esta afirmação é verdadeira: de fato, todos eles podem nos prejudicar de alguma maneira. No entanto, eles não são todos vírus nem iguais. Eles são todos malwares, isso sim.

Malware
Malware é a combinação das palavras inglesas malicious e software, ou seja, programas maliciosos. São programas e comandos feitos para diferentes propósitos: apenas infiltrar um computador ou sistema, causar danos e apagar dados, roubar informações, divulgar serviços, etc.

Obviamente que quase 100% desses malwares entram em ação sem que o usuário do computador perceba. Em suma, malware é a palavra que engloba programas perigosos, invasivos e mal intencionados que podem atingir um computador. O primeiro erro dos usuários é este: desconhecendo o termo malware, categorizar tudo como vírus.

Os malwares se dividem em outras categorias, e provavelmente vão continuar se dividindo à medida que malfeitores descobrirem e inventarem novas maneiras de ataques a computadores. Essas categorias incluem vírus, worms, trojans, rootkits, spywares, adwares e outros menos conhecidos. Vejamos um por um.

Vírus
Não é à toa que a palavra vírus é a que mais circula quando o assunto é perigos de computador. Afinal, os vírus são os programas mais utilizados para causar danos, roubar informações, etc.

Os vírus se diferenciam dos outros malwares por sua capacidade de infectar um sistema, fazer cópias de si mesmo e tentar se espalhar para outros computadores, da mesma maneira que um vírus biológico faz.

Vírus são típicos de arquivos anexos de emails. Isso acontece porque quase sempre é necessário que um vírus seja acionado através de uma ação do usuário.
Um dos vírus mais perigosos já registrados foi o “ILOVEYOU”, uma carta de amor que se espalhou por email e é considerada responsável pela perda de mais de cinco bilhões de dólares em diversas empresas.

Worms
Um worm (verme, em inglês) de computador é um programa malicioso que se utiliza de uma rede para se espalhar por vários computadores sem que nenhum usuário interfira neste processo (aí está a diferença entre vírus e worm).

Os worms são perigosos pois podem ser disparados, aplicados e espalhados em um processo totalmente automático e não precisar se anexar a nenhum arquivo para isso. Enquanto vírus buscam modificar e corromper arquivos, os worms, costumam consumir banda de uma rede.

Trojan
Trojan, forma abreviada de Trojan Horse (cavalo de tróia, em português), é um conjunto de funções desenvolvido para executar ações indesejadas e escondidas. Pode ser, por exemplo, um arquivo que você baixou como um protetor de telas, mas, depois da instalação, diversos outros programas ou comandos também foram executados.

Isso significa que nem todo trojan prejudica um computador, pois, em alguns casos, ele apenas instala componentes dos quais não temos conhecimento, forçadamente.

Daí a relação com o cavalo de tróia, historicamente falando. Você recebe um conteúdo que acha ser uma coisa, mas ele se desenrola em outras coisas que você não esperava ou não foi alertado.

Rootkits
Os rootkits englobam alguns dos mais escabrosos malwares já conhecidos. Isso porque estes programas miram simplesmente o controle de um sistema operacional sem o consentimento do usuário e sem serem detectados.

O grande mérito do rootkit é sua capacidade de se esconder de quase todos os programas antivírus através de um avançado código de programação. Mesmo que um arquivo rootkit seja encontrado, em alguns casos ele consegue impedir que você o delete. Em resumo, os rootkits são a maneira mais eficiente para invadir um sistema sem ser pego.

Spywares
Spy, em inglês, significa espião, e foi com essa característica que os spywares surgiram. No começo, os spywares monitoravam páginas visitadas e outros hábitos de navegação para informar os autores. De posse dessas informações, tais autores podiam atingir os usuários com mais eficiência em propagandas, por exemplo.

Porém, com o tempo, os spywares também foram utilizados para roubo de informações pessoais (como logins e senhas) e também para a modificação de configurações do computador (como página home do seu navegador).

Hoje, os spywares ganharam atenção especial de diversas empresas que desenvolveram programas específicos para acabar com este tipo de malware.

Adware
O último malware dessa lista geralmente não prejudica seu computador, mas te enche o saco, com certeza. Adwares são programas que exibem, executam ou baixam anúncios e propagandas automaticamente e sem que o usuário possa interferir.

Geralmente, ícones indesejados são colocados em sua área de trabalho ou no menu Iniciar para que você acesse o serviço desejado.

Hoje, os adwares são considerados como uma categoria de software, diferenciando-se de freewares (programas gratuitos) e demos ou trials (programas para testar), uma vez que eles têm a intenção de divulgação, e não de prejudicar um computador.